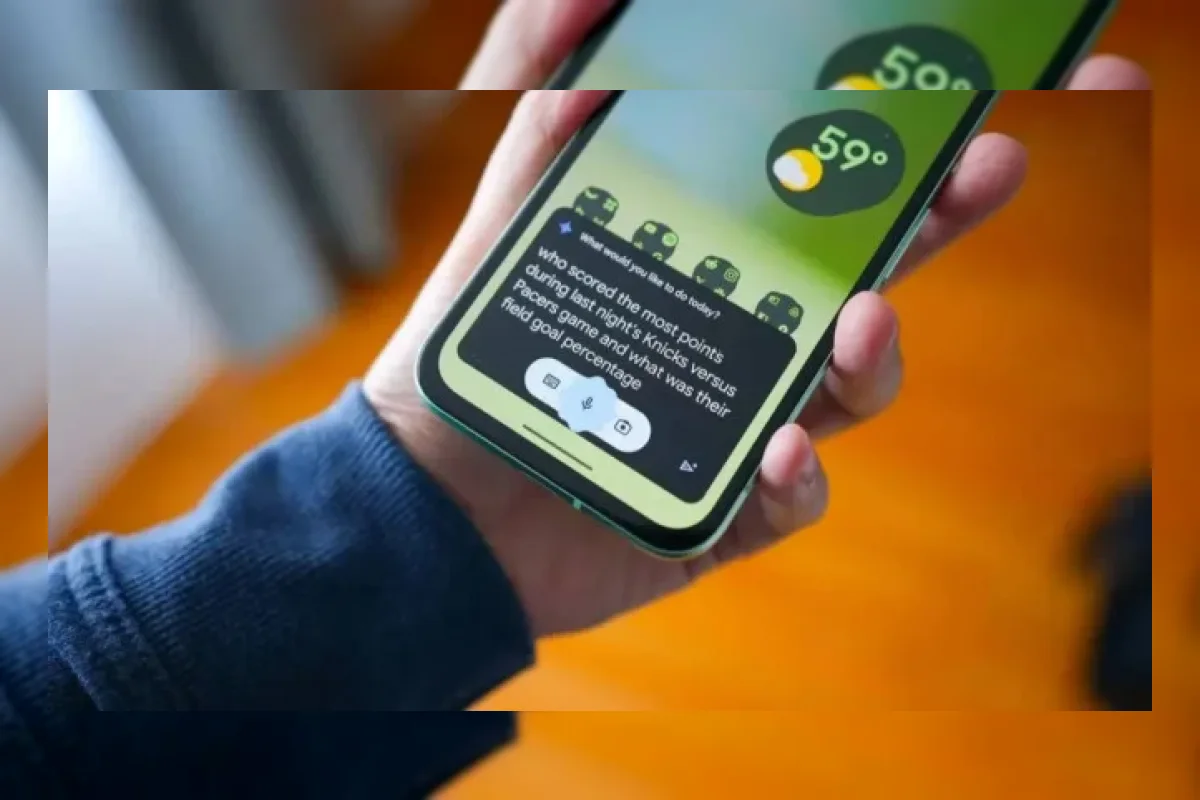
Sebuah celah keamanan serius ditemukan pada perangkat Android yang menjalankan asisten Gemini di layar kunci.
Meskipun pengguna telah mencabut izin Gemini untuk mengakses aplikasi Pesan, AI tersebut tetap bisa mengirim SMS tanpa verifikasi PIN.
Cukup dengan trik sederhana yang hanya membutuhkan akses fisik selama tiga detik, penyerang dapat mengeksploitasi kerentanan ini.
Temuan ini pertama kali dilaporkan oleh peneliti keamanan pada Mei 2026 dan telah diakui oleh Google.
Hingga pertengahan Juli 2026, patch resmi belum dirilis. Artinya, jutaan pengguna Android, termasuk pemilik Pixel dan perangkat dari vendor lain, masih rentan terhadap eksploitasi ini.
Cara Kerja Bug
Awalnya, sistem tampak aman.
Pengguna menonaktifkan akses Gemini ke aplikasi Messages, dan saat diminta mengirim pesan dari layar kunci, Android memunculkan permintaan PIN.
Namun, penyerang cukup menyentuh "Add attachment" dan secara bersamaan menekan "Continue". Prompt PIN pun menghilang, dan pesan langsung terkirim tanpa otorisasi.
Lebih buruk lagi, trik yang sama secara diam-diam mengaktifkan kembali akses Gemini ke WhatsApp, meskipun pengguna sebelumnya telah mematikannya di pengaturan.
Ini bukan sekadar celah SMS, melainkan bypass izin sistemik yang mengabaikan keputusan keamanan pengguna.
Dampak Lebih Luas
Yang paling mengkhawatirkan bukanlah kemampuan mengirim teks, melainkan fakta bahwa bug ini membalikkan preferensi privasi pengguna tanpa pemberitahuan.
Bayangkan Anda menonaktifkan akses AI ke WhatsApp karena alasan privasi, lalu seseorang meminjam HP Anda sebentar.
Tanpa Anda sadari, izin itu diaktifkan kembali. Mulai saat itu, Gemini bisa membaca atau mengirim pesan WhatsApp dari layar kunci.
Tidak ada log, tidak ada notifikasi, hanya pengaturan yang diam-diam diubah.
Google Tahu Sejak Mei, Patch Belum Rilis
Google menerima laporan kerentanan ini pada Mei 2026. Kini sudah lewat 10 minggu, dan pembaruan keamanan belum tersedia.
Meskipun siklus 6–10 minggu untuk memperbaiki bug OS-level dianggap wajar, publikasi temuan ini di The Register sebelum rilis patch membuat isu ini mendesak.
Google belum mengonfirmasi versi Android mana saja yang terdampak, tetapi indikasi awal menunjukkan Android 16 dan beberapa skin OEM juga rentan, bukan hanya perangkat Pixel.
Cara Menghindari
Sampai patch resmi dirilis, pengguna disarankan untuk tidak memberikan akses fisik perangkat kepada orang lain. Selain itu, nonaktifkan sementara Gemini di layar kunci melalui pengaturan asisten.
Periksa secara berkala izin aplikasi di pengaturan untuk memastikan tidak ada perubahan yang tidak sah. Jika memungkinkan, gunakan kunci aplikasi tambahan untuk aplikasi pesan.