Penyidik Prancis pada Selasa memburu peretas yang menguasai unit pendingin di ratusan supermarket dalam serangan siber yang menyoroti kerentanan sistem terhubung.
Tidak ada kelompok yang secara publik mengklaim bertanggung jawab atas serangan tersebut.
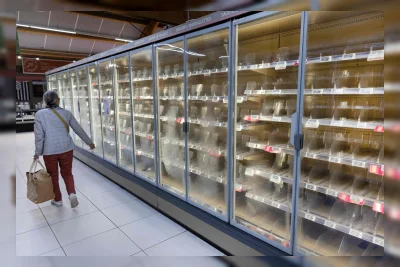
Serangan itu secara manual menimpa suhu lemari pendingin di jaringan supermarket termasuk Carrefour, Monoprix, Intermarche, dan Cooperative U.
Tiga pakar siber mengatakan kepada Reuters bahwa serangan tersebut tampak mudah dilakukan.
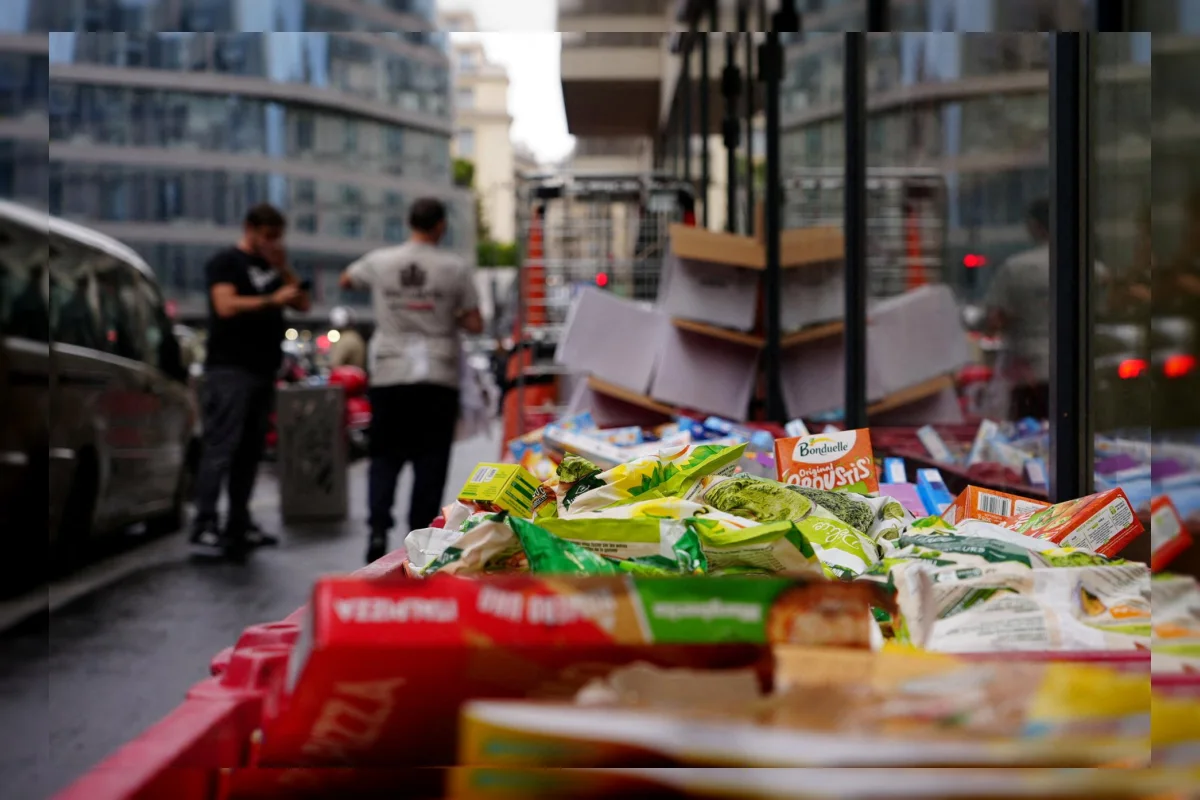
Staf di beberapa supermarket Paris membuang kotak-kotak berisi daging dan barang beku yang rusak ke tempat sampah besar pada Selasa.
Setidaknya 350 supermarket, sebagian kecil dari total di Prancis, terdampak serangan itu.
Ketiadaan Klaim dan Tuntutan Tebusan Membingungkan Penyidik
Menurut sumber yang mengetahui penyelidikan, tidak adanya klaim tanggung jawab dari hacktivis atau tuntutan tebusan dari penjahat siber membuat penyidik bingung.
Biasanya kelompok semacam itu cenderung cepat mencari keuntungan dari peretasan atau mengklaimnya untuk tujuan politik.
Peretas dilaporkan memanfaatkan kerentanan pada perangkat pendingin yang terhubung ke internet.
Perangkat tersebut mengandalkan perangkat lunak dari perusahaan Denmark, Danfoss.
Pada Senin, Danfoss mengatakan banyak unit yang terdampak telah 'mencapai akhir masa pakai dan tidak lagi menerima pembaruan perangkat lunak atau keamanan' atau 'menjalankan firmware usang'.
Perusahaan menyarankan pelanggan untuk menjaga sistem yang didukung tetap diperbarui dengan firmware terbaru dan memigrasikan sistem lama ke solusi generasi saat ini.
Danfoss menolak berkomentar lebih lanjut pada Selasa.
Kerentanan serius pada versi firmware Danfoss yang lebih lama telah diketahui selama berbulan-bulan.
Pada 9 Agustus, perusahaan keamanan siber Claroty merinci kelemahan, yang sejak itu ditambal, pada pengontrol Danfoss AK-SM 800A.
Kelemahan itu dapat memungkinkan penyusup melewati autentikasi dan menjalankan kode pada perangkat yang dikompromikan.
Meskipun mekanisme pasti belum diungkapkan secara publik, pakar keamanan siber mengatakan semua tanda menunjukkan aksi dasar yang dimungkinkan oleh kegagalan mengadopsi pembaruan Danfoss dan mengekspos antarmuka perangkat ke internet.
'Ini tentang kebersihan siber dasar,' kata Ken Munro, mitra di perusahaan keamanan siber Inggris Pen Test Partners.
'Jika salah, Anda mendapatkan kekacauan bau makanan yang mencair.'
Ia mengatakan kerentanan yang terkenal berarti penyerang pada dasarnya mendorong pintu terbuka, yang berarti peretasan itu bisa dengan mudah menjadi 'anak-anak yang iseng'.
'Jika ini negara, mengapa hanya memengaruhi sebagian kecil kulkas Prancis? Ada banyak negara lain dengan kulkas di internet,' katanya.
'Tidak ada tebusan atau tuntutan menunjukkan kurangnya apresiasi terhadap potensi kerugian komersial yang mungkin dialami pemilik kulkas.'
Masalahnya masih ada. Banyak kulkas tetap dapat dijangkau melalui internet.
Menggunakan layanan pemindaian internet Shodan, Reuters menemukan setidaknya 4.500 antarmuka Danfoss masih terlihat pada Selasa.
Reuters tidak dapat secara independen memastikan berapa banyak yang menjalankan perangkat lunak rentan.
Namun perusahaan pemindaian internet Prancis Onyphe mengatakan hanya sebagian kecil perangkat yang tampaknya menjalankan versi perangkat lunak terbaru.
Versi usang dan rentan 'masih banyak terwakili di antara antarmuka yang dapat diakses publik,' kata Onyphe.