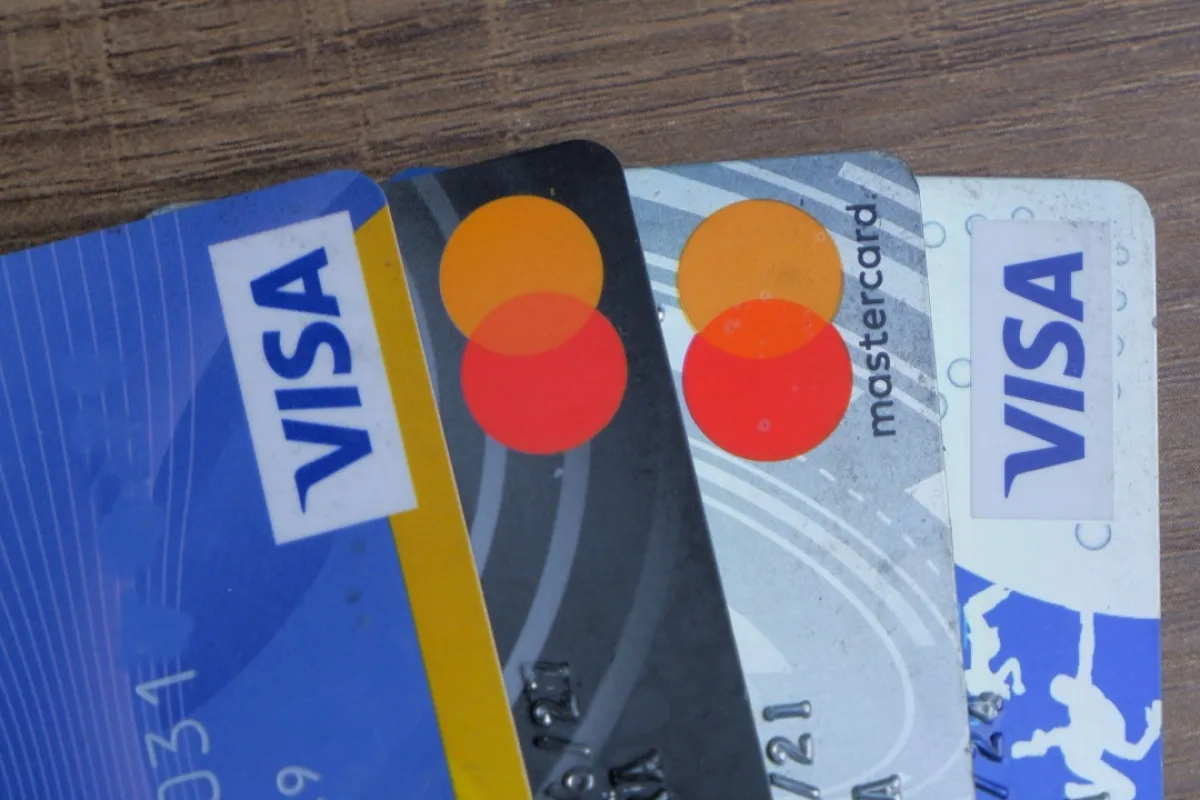
Kelompok pemerasan siber bernama n0n mempublikasikan data nasabah Visa, Mastercard, dan JPMorgan Chase pada Kamis, 19 November 2026. Publikasi itu dilakukan setelah tenggat 48 jam yang diberikan kelompok tersebut kepada ketiga perusahaan raksasa keuangan itu berakhir tanpa kesepakatan.
Ketiga perusahaan itu dicantumkan n0n di situs kebocorannya pada Senin, 16 November 2026. Kelompok yang baru muncul pada September 2026 itu mengklaim memegang data pemasaran pemegang kartu, lalu mengancam akan menyebarkannya bila tebusan tidak dibayar. Setelah tenggat berakhir, sebagian data itu benar-benar dipublikasikan.
Menurut peneliti keamanan siber Cybernews yang menelaah berkas bocoran tersebut, data JPMorgan mencakup sekitar 16.000 alamat email nasabah, sebagian disertai nomor telepon dan pengenal akun. Data itu diduga berkaitan dengan kartu Reserve, kartu undangan JPMorgan yang umumnya mensyaratkan nasabah memiliki aset kelolaan minimal 10 juta dolar Amerika Serikat. Ditemukan pula lebih dari 100 alamat email karyawan.
Untuk Visa, peneliti menemukan data lebih dari 6.000 pemegang kartu premium di Asia Pasifik, termasuk nama, alamat email, nomor ponsel, serta catatan pemesanan hotel dan restoran. Adapun sekitar 2.000 entri Mastercard yang ikut dipublikasikan diduga merupakan data uji, dan keasliannya masih belum terverifikasi.
Ketiga Perusahaan Membantah Sistemnya Dibobol
Visa, Mastercard, dan JPMorgan Chase kompak menyatakan insiden itu terjadi pada vendor pihak ketiga, bukan pada sistem mereka sendiri. Visa menegaskan sistemnya tidak terlibat dan tidak terdampak, serta tidak ada data pembayaran seperti nomor kartu yang terkena dampak. Mastercard menyebut paparan itu hanya berupa sejumlah kecil alamat email dari sekelompok kecil pemegang kartu dalam satu program manfaat tertentu.
JPMorgan Chase menyatakan melalui akun media sosialnya bahwa pihak ketiga yang menyediakan layanan bagi bank tersebut menjadi target serangan siber. Menurut bank itu, penyerang mengakses data pemasaran tertentu yang disimpan vendor, yang dapat mencakup nama dan alamat email sejumlah nasabah. JPMorgan berjanji menghubungi nasabah yang terdampak secara langsung dan menawarkan pemantauan kredit gratis.
Yang patut dicatat, tidak satu pun perusahaan melaporkan nomor kartu, kata sandi, atau saldo rekening bocor dalam insiden ini. Risiko terbesar justru datang setelahnya: email phishing yang memakai nama asli korban dan program kartu yang mereka ikuti, sehingga tampak seperti pemberitahuan resmi. Nasabah disarankan tidak mengklik tautan dari email yang mengatasnamakan bank, dan selalu memeriksa melalui kanal resmi perusahaan.