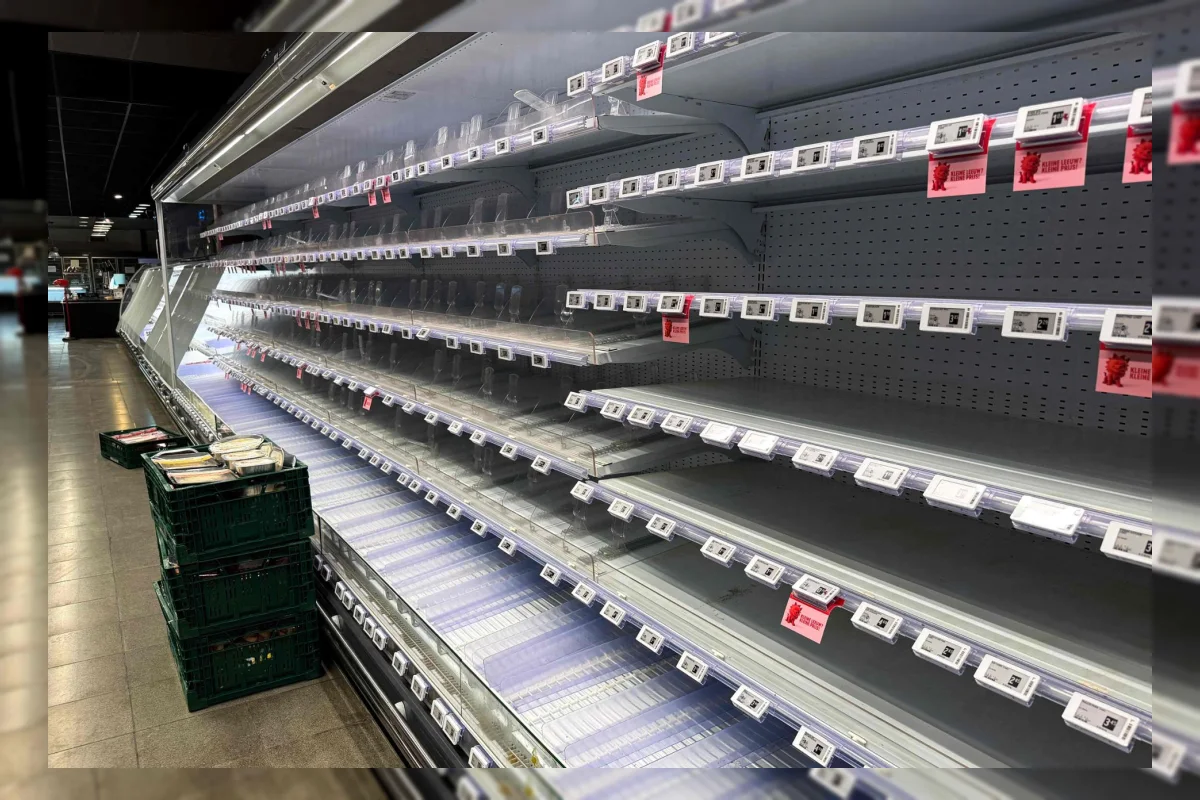
Peretas yang menaikkan suhu kulkas di sejumlah supermarket Eropa diduga masuk melalui sistem terhubung internet publik yang dilindungi kata sandi bawaan atau perangkat lunak usang.
Demikian penjelasan seorang pakar keamanan siber, seperti dikutip kantor berita, terkait serangan siber kedua dalam tiga pekan.
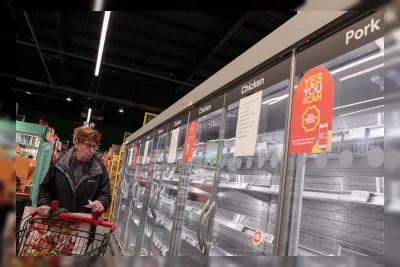
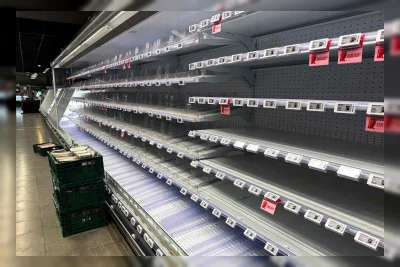
Serangan itu menyasar sistem pendingin di jaringan supermarket seperti Carrefour dan Delhaize di Belgia, serta ICA dan Coop di Swedia.
Akibatnya, peritel harus membuang makanan yang rusak dan muncul kekhawatiran soal ketahanan pangan.
Tiga bank darah di Prancis juga menjadi korban.
Otoritas belum mengungkap secara publik bagaimana pelaku mendapatkan akses, dan belum ada pihak yang diidentifikasi sebagai penyerang.
Titik lemah perangkat yang terpapar internet
Laurens Singier, peretas etis dan peneliti di Cyber 3 Lab, bagian dari Howest University of Applied Sciences di Bruges, Belgia, menilai sistem terhubung internet yang bisa diakses dari jarak jauh kerap memiliki perlindungan lemah.
Menurut dia, masalah utamanya adalah perangkat tersebut ditempatkan di internet publik, padahal seharusnya tidak demikian.
Singier menyebut masalah umum lainnya adalah operator gagal mengganti kata sandi bawaan dari pabrikan, sementara sebagian menjalankan perangkat lunak lama dengan kerentanan yang sudah diketahui.
Ia menambahkan, kecerdasan buatan kini memudahkan amatir melakukan peretasan.
Pada Selasa, supermarket menyatakan telah memutus kulkas yang diretas dari jaringan, sesuai panduan penyedia perangkat lunak pemantauan pendingin Danfoss yang sistemnya kembali menjadi sasaran.
Danfoss menyatakan sedang bekerja sama dengan klien untuk memperbaiki masalah.
Singier menyarankan peritel memeriksa pemahaman mereka tentang cara terhubung ke antarmuka toko, memperkuat kata sandi, dan mempertimbangkan beralih dari sistem berbasis internet ke sistem yang lebih aman menggunakan kartu SIM.
Ia mencontohkan sistem serupa yang dipakai panel surya dan pengisi daya mobil.
Setelah serangan ini, menurut dia, perangkat semacam itu jauh lebih jarang terlihat di internet publik.
Namun, ia mengingatkan masih banyak perangkat industri yang terbuka untuk publik, dan dalam banyak kasus pemilik usaha seperti tukang daging atau pembuat cokelat tidak menyadarinya.