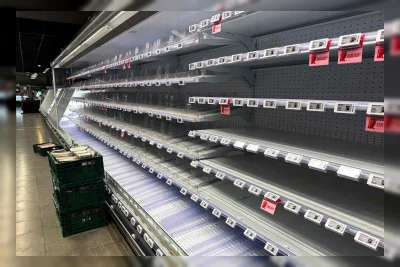
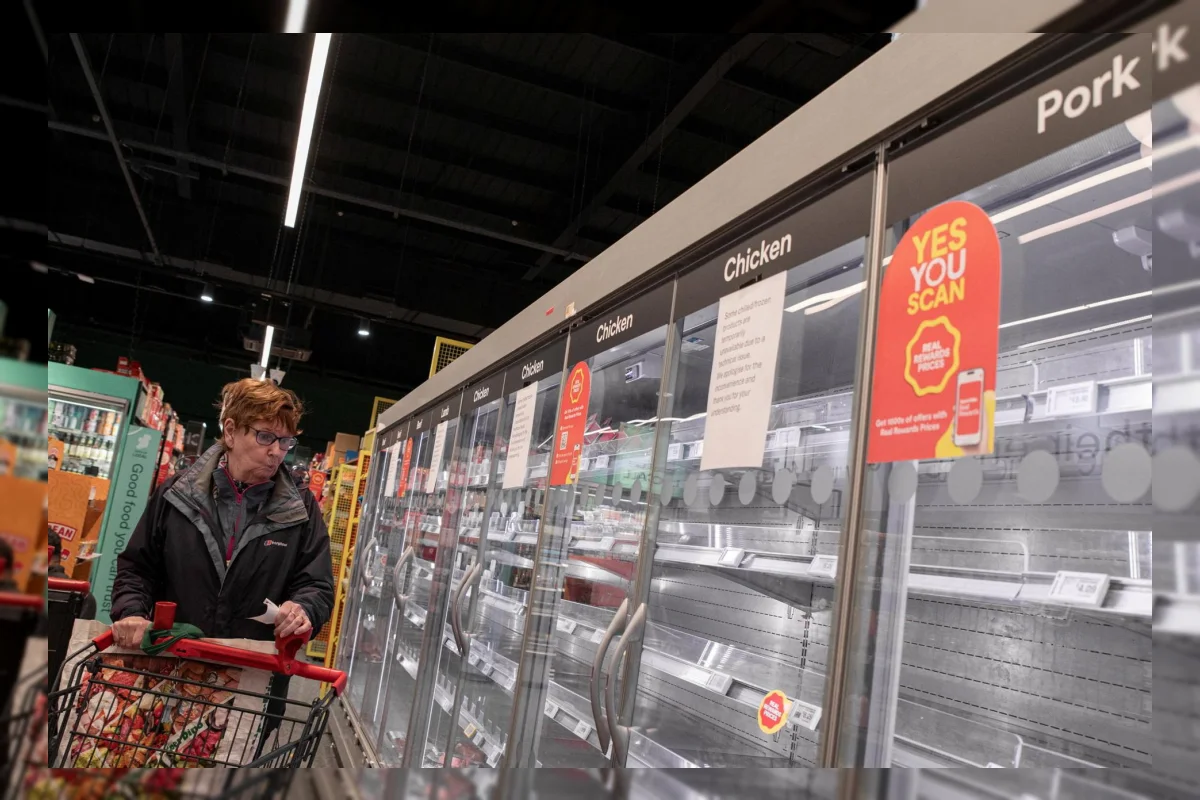
Serangan siber misterius terhadap sistem pendingin supermarket di Eropa membuat para pejabat setempat kebingungan mencari fakta pastinya.
Sejumlah supermarket di berbagai negara Eropa melaporkan bahwa fridge dan freezer mereka menghangat setelah diambil alih dari jarak jauh.
Akibatnya, banyak makanan membusuk dengan total kerugian mencapai jutaan dolar atau euro.
Salah satu supermarket di Swedia mengaku fridge dan freezer-nya diretas lalu suhunya dinaikkan hingga 50 derajat Celsius atau 122 derajat Fahrenheit.
Insiden ini merupakan pengulangan dari serangan sebelumnya yang melanda sistem pendingin di ratusan supermarket dan toko independen di Prancis, Belgia, dan Belanda.
Negara mana saja yang terdampak?
Supermarket di sedikitnya enam negara Eropa, termasuk Swedia, Belgia, Luksemburg, Irlandia, Italia, dan Estonia, melaporkan masalah pada Senin.
Bukan hanya jaringan besar yang menjadi korban.
Pemilik toko daging di Athena, George Boubas, mengatakan kepada Skai TV bahwa seseorang meretas kontrol suhu unit pendingin dan menaikkannya hingga 150 derajat Celsius atau 302 derajat Fahrenheit.
Karyawan yang mulai bekerja pukul 4 pagi di toko di pinggiran Kifisia itu pertama kali menyadari masalah tersebut.
Butuh dua jam bagi teknisi untuk mengambil kembali kendali atas pengaturan suhu unit, meskipun produk daging tidak terdampak.
Boubas mengatakan teknisi memberitahunya bahwa sebuah supermarket di kawasan itu dan restoran cepat saji mengalami masalah serupa.
Mereka akhirnya mematikan koneksi Wi-Fi ke unit pendingin untuk membatasi akses dari luar.
Para ahli menilai serangan siber ini menjadi pengingat akan risiko yang muncul seiring semakin banyak perangkat terhubung ke internet.
Katerina Mitrokotsa, profesor keamanan siber di University of St. Gallen, Swiss, menyebut serangan ini sebagai peringatan.
Menurutnya, rumah dan toko telah dipenuhi perangkat yang sebenarnya komputer kecil, tetapi masih diperlakukan seperti peralatan biasa.
Fridge tidak terlihat seperti risiko keamanan, dan itulah alasan penyerang menyukainya.
Koneksi untuk hemat biaya jadi celah
Serangan ini mencerminkan insiden beberapa pekan sebelumnya yang terutama menimpa peritel Prancis dan Belanda.
Penyelidik keamanan siber Prancis menyalahkan masalah pada modul kontrol jarak jauh usang buatan perusahaan Denmark, Danfoss, serta Copeland yang berbasis di Amerika Serikat.
Danfoss menyatakan sebagian besar sistem terdampak adalah produk lama yang tidak lagi menerima pembaruan perangkat lunak atau keamanan.
Sementara Copeland mengidentifikasi kerentanan pada pengendali yang sudah dihentikan produksinya.
Mitrokotsa menjelaskan supermarket menghubungkan fridge agar bisa memantau suhu sepanjang waktu di ratusan toko, mendapat peringatan sebelum makanan rusak, menghemat energi, dan memungkinkan teknisi memperbaiki gangguan dari jarak jauh.
Langkah itu menghemat biaya dan mengurangi limbah makanan, tetapi setiap fridge yang terhubung juga menjadi titik masuk yang perlu diamankan seperti sistem TI lainnya.
Para ahli menilai banyak bisnis terburu-buru mengadopsi teknologi baru sambil mengabaikan jaringan koneksi luas yang menopang operasi harian.
Nicole Carignan, wakil presiden senior keamanan dan strategi AI di perusahaan keamanan siber Darktrace, mengatakan organisasi menggelontorkan anggaran untuk AI dan transformasi digital.
Namun sistem yang menjaga makanan tetap dingin, air tetap bersih, dan lampu tetap menyala sering berjalan pada perangkat keras yang tidak didanai sejak pemasangan.
Carignan menegaskan tidak ada yang membobol sistem pendingin ini dengan zero-day.
Mereka masuk melalui pengendali yang menghadap internet, firmware yang sudah habis masa pakai, dan kata sandi default.
Itu adalah utang teknis yang jatuh tempo.
Pejabat keamanan siber Inggris pada Selasa tidak banyak memberi penjelasan tentang serangan terbaru, tetapi menyoroti apa yang mereka sebut teknologi warisan.
Menteri Siber Inggris Liz Lloyd dalam pidatonya mengatakan serangan terhadap supermarket Prancis merupakan hasil eksploitasi kerentanan yang sudah diketahui.
Ini demonstrasi jelas bahwa kebersihan siber yang buruk, seperti kata sandi lemah, terus menempatkan organisasi pada risiko.
Richard Horne, kepala National Cyber Security Center Inggris, kepada wartawan mengatakan fridge Prancis terhubung langsung ke internet dengan kata sandi default.
Tim dari pusat tersebut mengeluarkan peringatan dan bekerja sepanjang Senin malam menghubungi organisasi yang memiliki teknologi rentan yang terekspos.
Sejauh ini belum ada bukti keterlibatan AI.
Sistem kecerdasan buatan canggih dari perusahaan seperti Anthropic dan OpenAI belakangan menjadi sorotan setelah sejumlah pengungkapan bahwa mereka meretas organisasi sambil menghindari kendali manusia.
Namun para ahli pada Selasa mengatakan mereka tidak menganggap serangan ini didukung AI.
Carignan menegaskan tidak ada bukti AI digunakan dan teknik yang dipakai tidak memerlukannya.
Paul Chichester, direktur operasi di pusat siber Inggris, mengatakan elemen kuncinya adalah ini bukan serangan AI.
Serangan ini memanfaatkan kerentanan yang sudah lama ada, dan di situlah fokus seharusnya diarahkan.
Investigasi sejauh ini belum menemukan siapa yang mungkin melakukan serangan siber dan apa motifnya.
Badan keamanan siber nasional Prancis, ANSSI, mengatakan telah menyelidiki pelanggaran sistem pendingin sejak pertengahan Oktober dan mengoordinasikan langkah perlindungan dengan semua sektor yang mungkin terdampak.
Dalam pernyataan kepada The Associated Press, badan itu menyebut mengetahui pengendali pendingin jarak jauh yang terkompromi pada rangkaian Danfoss AK-SM dan AK-SC, serta sistem Copeland dan Dixell xweb.
ANSSI menyatakan dimobilisasi untuk membantu calon korban di Prancis dan merujuk pada peringatan keamanan yang pertama kali diterbitkan 12 Oktober, yang telah diperbarui secara berkala.
Pejabat keamanan siber dan intelijen Italia dijadwalkan bertemu Selasa pagi untuk membahas insiden tersebut, menurut kantor berita Italia ANSA.
Pejabat di Komisi Eksekutif Uni Eropa juga menggelar pertemuan serupa.
Juru bicara Komisi Eropa Thomas Regnier menolak berkomentar pada Selasa tentang siapa yang mungkin melakukan peretasan, dengan alasan itu menjadi tugas 27 otoritas nasional blok tersebut.
Regnier kepada wartawan mengatakan insiden ini bukanlah hal yang terisolasi dan warga Eropa harus secara kolektif tangguh serta siap menghadapi insiden siber semacam itu.